ASUS heeft opnieuw een dringende firmware-update voor routers uitgebracht, al de vijfde beveiligingsmelding voor routers deze oktober. De nieuwste, van 23 oktober, gaat over de firmwareserie 3.0.0.6_102, waarop volgens TechPowerUp de nieuwe Wi-Fi 7-routers van ASUS draaien. Een van de drie gedichte lekken laat een aanvaller op een aangrenzend netwerk zonder wachtwoord beheerdersrechten op de router krijgen. Heb je een ASUS-router, werk hem dan vandaag bij. En werk meteen Armoury Crate bij: daarvoor kwam op 20 oktober een eigen beveiligingspatch.
Wat er op 23 oktober is gedicht
In de melding van ASUS staan drie lekken, allemaal met de score Hoog op de CVSS 4.0-schaal:
- CVE-2026-93489, 8,7: de gevaarlijkste van de drie. De aanvaller heeft alleen toegang tot een aangrenzend netwerk nodig, zonder wachtwoord en zonder dat jij iets hoeft te doen. ASUS beschrijft de melding als een fout in de authenticatie waarmee beheerdersrechten te krijgen zijn.
- CVE-2026-75779, 8,6: deze werkt via het netwerk, niet alleen vanaf een aangrenzend netwerk, maar vraagt een actieve handeling van de gebruiker.
- CVE-2026-75775, 7,7: weer een aangrenzend netwerk, maar alleen onder bepaalde voorwaarden.
"Aangrenzend netwerk" klinkt geruststellend, maar in de praktijk is dat je eigen wifi of thuisnetwerk: gasttoegang, de laptop van de buren met het oude wachtwoord of een besmet apparaat in huis. De andere meldingen van oktober gingen over dezelfde serie 3.0.0.6_102 en de oudere series 3.0.0.4_386 en 3.0.0.4_388, en het lek van 20 oktober in oudere routers kan het apparaat platleggen of de toestand ervan veranderen.
Zo controleer en update je de router
- Versienummer. Open het webpaneel van de router (router.asus.com vanaf je thuisnetwerk) of de app ASUS Router en kijk naar de firmwareversie. Begint die met 3.0.0.6.102, 3.0.0.4.386 of 3.0.0.4.388, zoek dan naar een update.
- Bijwerken. In het paneel is dat Beheer en dan Firmware-upgrade, waar je ook automatische updates kunt aanzetten. Haal een handmatige update alleen van de pagina van je eigen model op de site van ASUS.
- Kun je nog niet bijwerken, dan raadt ASUS aan toegang tot het paneel via internet (WAN) uit te zetten, wachtwoorden voor beheer en wifi van minstens 10 tekens met cijfers en symbolen te gebruiken, onbekende apparaten van het netwerk te weren en onbekende app-sessies te verwijderen.
- Na het flashen herstart je de router, daar vraagt ASUS uitdrukkelijk om.
En ook Armoury Crate
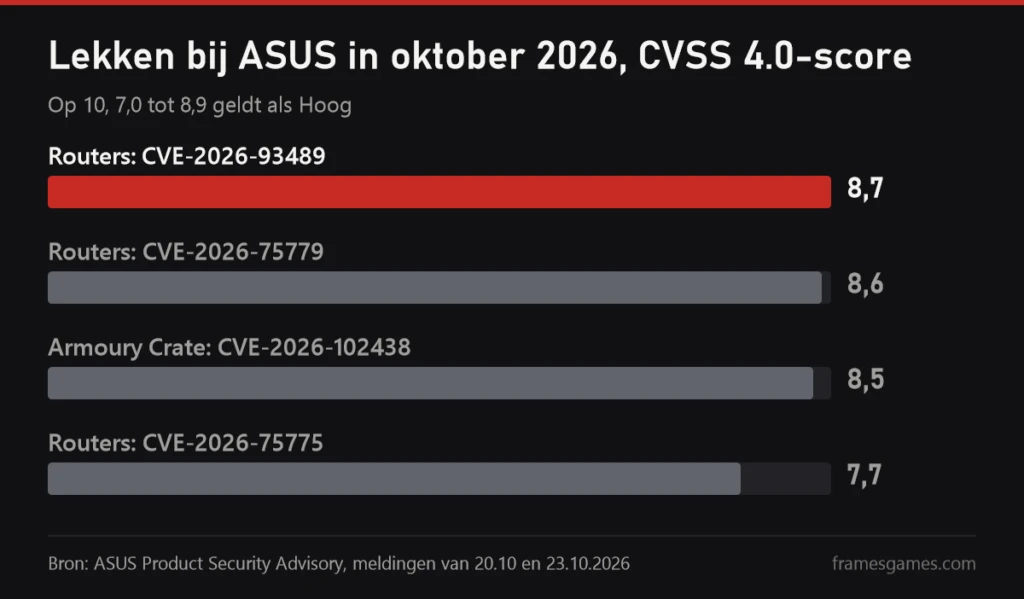
Dit raakt veel mensen met een moederbord, videokaart of laptop van ASUS, want Armoury Crate wordt daarbij meegeleverd. Op 20 oktober dichtte ASUS CVE-2026-102438 in Armoury Crate, met score 8,5. Het lek is lokaal: een programma op je eigen pc met gewone gebruikersrechten kan ruimere toegang tot het systeem krijgen. Kwetsbaar zijn Armoury Crate 3.0.0 tot en met 6.5.10 en Armoury Crate SE 2.1.17 tot en met 2.2.17. Bijwerken doe je in de app zelf: Instellingen, Update Center, Controleren op updates.
Vijf routermeldingen in één maand is veel, zelfs voor ASUS, maar het goede nieuws is dat er voor elk ervan al een oplossing is. Stel je een routerupdate al sinds de zomer uit, dan is dit het moment. Het kost vijf minuten en één herstart.
Bronnen
ASUS Product Security Advisory: meldingen over routerfirmware van 01.10, 07.10, 20.10 en 23.10.2026 en over Armoury Crate van 20.10.2026, CVE-nummers, CVSS 4.0-scores, versies en maatregelen. TechPowerUp, 24.10.2026: de serie 3.0.0.6_102 en Wi-Fi 7-routers. Afbeeldingen: de pagina van de ASUS RT-BE96U op de site van ASUS.